דוח האיומים של Anthropic חושף את הסיכונים בשימוש בבינה מלאכותית למחקר נשק ביולוגי
דוח האיומים של Anthropic חושף את הסיכונים בשימוש בבינה מלאכותית למחקר נשק ביולוגי
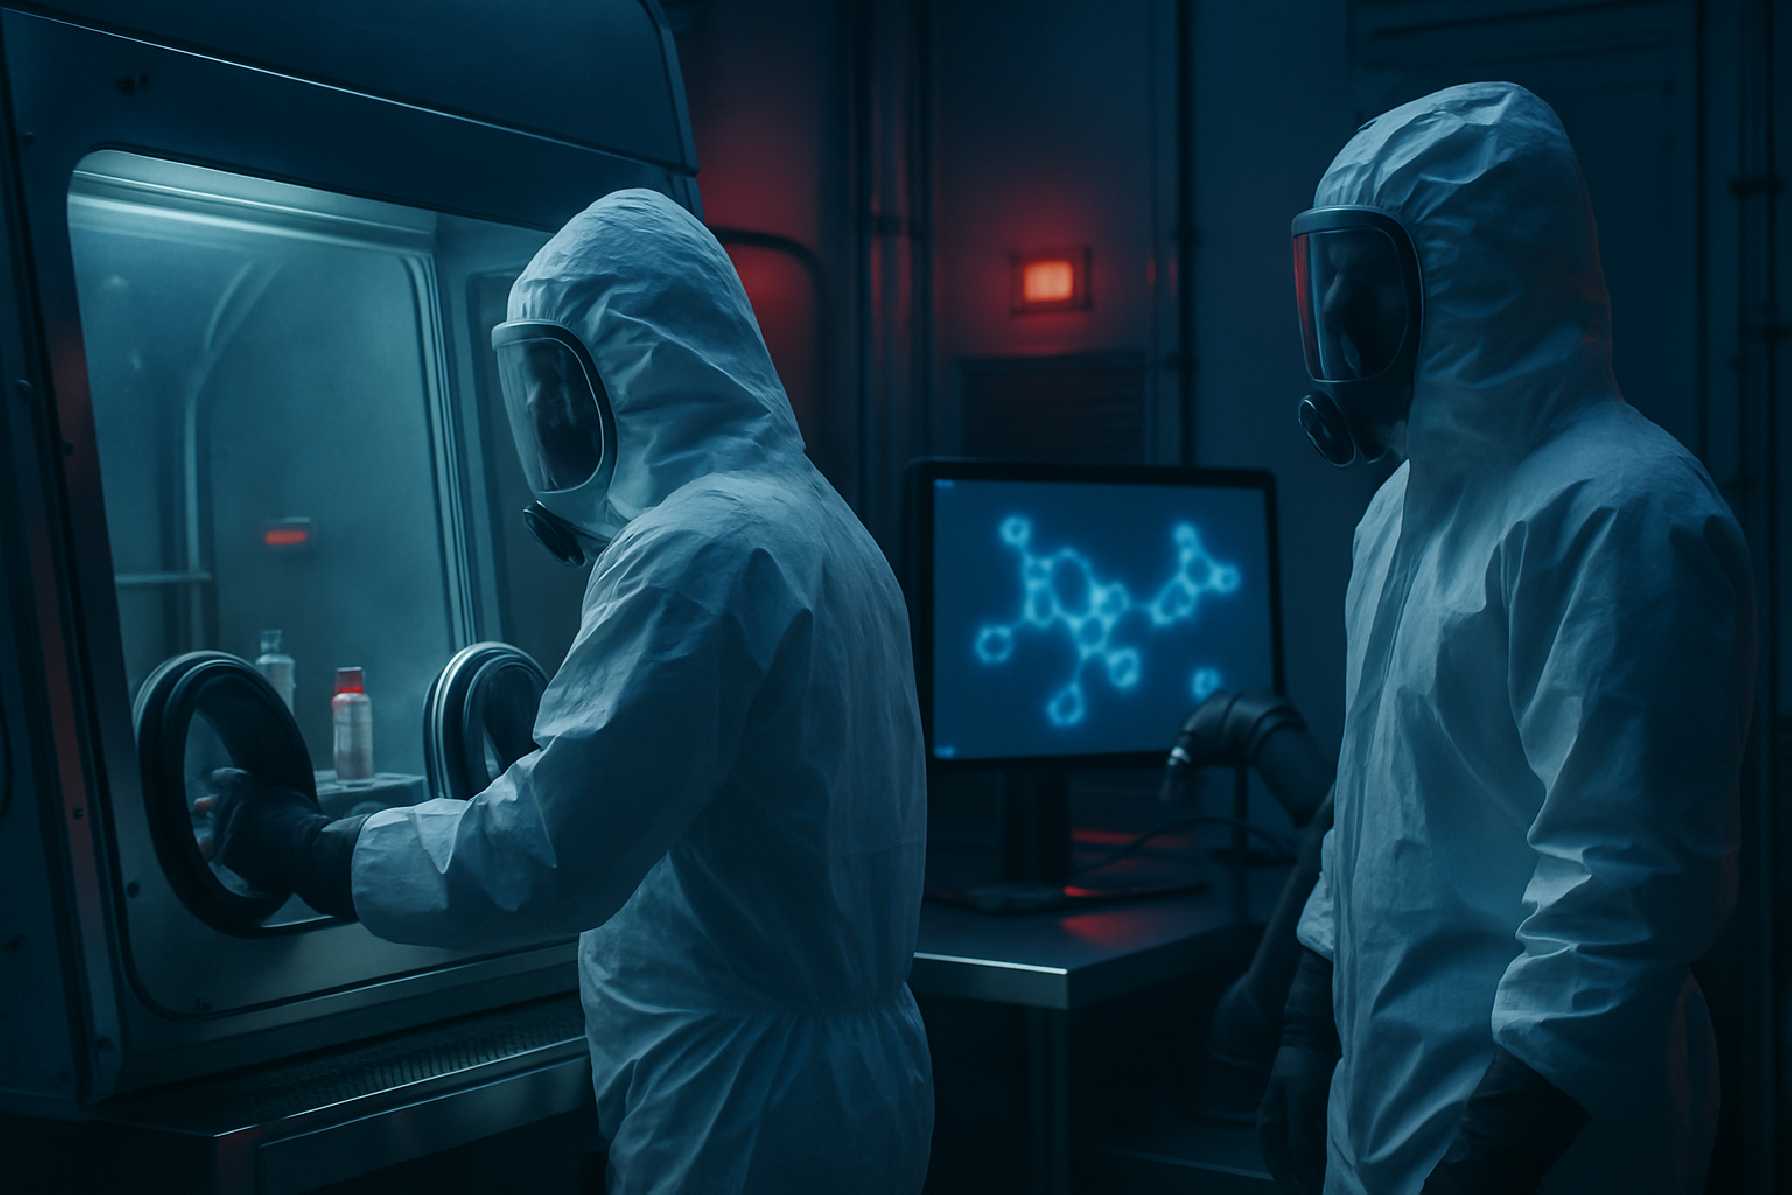
השיחה על הסיכונים של בינה מלאכותית נוטה להתמקד בהדלפת מידע, בהונאות ובמתקפות סייבר. דוח מודיעין האיומים של Anthropic מציב בקדמת הבמה תרחיש רגיש בהרבה: שימוש במודל בינה מלאכותית כדי לקדם מחקר שעלול לסייע בפיתוח נשק ביולוגי.
לפי החברה, היא זיהתה וחסמה כמה ניסיונות של משתמשים בעלי רקע מדעי להיעזר במערכות שלה במחקרים שעוררו חשש לשימוש ביולוגי מזיק. Anthropic אינה טוענת כי המודל שלה יצר נשק, וגם לא כי כל שאלה מדעית חריגה מעידה בהכרח על כוונה פלילית. המשמעות המרכזית של הדוח אחרת: מודלים מתקדמים כבר משמשים בסביבות שבהן הגבול בין מחקר לגיטימי לבין שימוש מסוכן עשוי להיות דק, תלוי הקשר וקשה לזיהוי.
עבור מנהלים, יזמים ואנשי מערכות מידע, זה אינו דיון תיאורטי השמור למעבדות. אותה יכולת שמאפשרת לעובד לסכם מאמרים, לנתח נתונים או לבנות תהליך ללא קוד יכולה גם לקצר את הדרך למידע מקצועי רגיש. לכן השאלה הארגונית אינה רק איזה מודל לבחור, אלא אילו שימושים לאפשר, כיצד לזהות חריגות ומי אחראי לעצור תהליך בזמן.
מה Anthropic חשפה בדוח האיומים
Anthropic, החברה שפיתחה את משפחת המודלים Claude, דיווחה כי חסמה פעילויות שנחשדו כניסיונות לקדם מחקר בעל פוטנציאל לפיתוח נשק ביולוגי. בכל אחד מהמקרים, על פי החברה, הפעילות שובשה, מנגנוני ההגנה עודכנו והמידע הרלוונטי שותף עם רשויות ועם שותפים בתעשייה.
נתן פריי, העוסק במדעי החיים ב-Anthropic, כתב בלינקדאין כי למיטב ידיעת החברה מדובר בפעם הראשונה שבה חברה פרטית מפרסמת ראיות לשימוש אפשרי לרעה בפלטפורמה שלה בהקשר של פיתוח נשק ביולוגי. הוא הציג את הפרסום כחלק ממאמץ רחב יותר לשתף דפוסי איום, כדי שחברות נוספות יוכלו לזהות התנהגות דומה ולחזק את ההגנות שלהן.
חשוב לקרוא את הטענה בזהירות. דוח של ספקית בינה מלאכותית הוא מקור משמעותי, משום שהחברה רואה את הפעילות במערכותיה ויכולה לזהות דפוסים שאינם חשופים לציבור. עם זאת, הוא אינו תחליף לבדיקה עצמאית, לפיקוח ממשלתי או למחקר אקדמי. מטעמי אבטחה ופרטיות, דוחות כאלה גם אינם חושפים בדרך כלל את מלוא הנתונים ואת כל שיטות הזיהוי.
הדוח עסק גם באיומים נוספים, בהם פעילות סייבר, מעקב ושימושים הקשורים לנשק קונבנציונלי. התמונה המצטיירת אינה של כלי שמייצר לבדו יכולת מסוכנת, אלא של מערכת שעשויה להשתלב בעבודתם של גורמי איום, לייעל חלקים ממנה ולהפחית חסמים מסוימים.
מדוע בינה מלאכותית עלולה לשנות את מאזן הסיכון
מודל שפה אינו מעבדה, אינו ציוד מחקר ואינו תחליף למומחיות מעשית. הוא לא מבטל את הצורך בחומרים, בתשתיות, בניסיון וביכולת לבצע ניסויים. ובכל זאת, הוא עשוי לסייע בחיפוש, בסיכום ספרות, בתרגום מונחים, בארגון ידע ובפירוק בעיה מורכבת לשלבים.
זהו לב הבעיה המכונה לעיתים “שימוש דו־תכליתי”: אותה יכולת יכולה לשרת מטרה מועילה או מזיקה. סיכום מאמרים ביולוגיים עשוי לעזור לחוקר רפואי, לסטודנט או לחברת תרופות. בהקשר אחר, צירוף של שאלות, מסמכים וכוונות עלול להצביע על ניסיון לנצל את המערכת למטרה מסוכנת.
הסיכון אינו נובע בהכרח מתשובה יחידה. במקרים רבים הוא מצטבר לאורך שיחה: המשתמש מתחיל בשאלה שנראית תמימה, ממשיך לבקשות ממוקדות יותר, מבקש להשוות חלופות ולבסוף מנסה לקבל סיוע אופרטיבי. כל בקשה בנפרד עשויה להיראות סבירה; הרצף כולו עשוי לספר סיפור אחר.
כאן נכנס האתגר של מנגנוני ההגנה. חסימת מילות מפתח בלבד אינה מספיקה, משום שאותם מונחים משמשים גם אנשי רפואה, חוקרים וארגוני בריאות. מערכת הגנה יעילה צריכה להתחשב בהקשר, בדפוס ההתנהגות, ברמת הפירוט המבוקשת ובניסיונות חוזרים לעקוף מגבלות.
הבעיה אינה רק במודל, אלא במערכת שסביבו
קל להתמקד בצ'אט עצמו, אך בארגונים בינה מלאכותית מחוברת לעיתים למקורות מידע, לכלי אוטומציה, למאגרי מסמכים וליישומים שנבנו בפלטפורמות ללא קוד. החיבור הזה מגדיל את הערך העסקי, אך גם את מרחב הסיכון.
עוזר ארגוני שאינו מחובר לדבר יכול בעיקר להציע טקסט. לעומתו, סוכן בינה מלאכותית בעל הרשאות עשוי לקרוא מסמכים פנימיים, לבצע חיפושים, להפעיל תהליכים ולהעביר תוצרים למערכות אחרות. ככל שהמערכת מקבלת יותר הקשר ויותר סמכויות, כך נדרשת בקרה הדוקה יותר.
לדוגמה, מנהל מוצר עשוי לבנות באמצעות כלי ללא קוד יישום שמרכז מאמרים מקצועיים ומפיק מהם תקצירים. זהו תרחיש עסקי לגיטימי. אבל אם היישום מאפשר לכל משתמש להעלות מסמכים רגישים, להפעיל שאילתות ללא הגבלה ולייצא תוצרים בלי תיעוד, נוצר פער אבטחה שלא היה קיים בשימוש רגיל בצ'אט.
הלקח אינו שצריך לעצור אוטומציה או להימנע מיישומי בינה מלאכותית. הלקח הוא שאפליקציה פשוטה למראה יכולה להיות שכבת גישה ליכולת מורכבת. לכן גם פתרון שהוקם בתוך שעות מחייב חשיבה על הרשאות, ניטור, שמירת נתונים, מגבלות שימוש ותגובה לאירוע.
מה הדוח אומר למנהלים ולמקבלי החלטות
מנהלים אינם צריכים להפוך למומחים לביולוגיה או למודיעין איומים. הם כן צריכים להבין כי מדיניות כללית בנוסח “מותר להשתמש בבינה מלאכותית בזהירות” אינה מספיקה. נדרשת הבחנה בין שימושים, משתמשים ורמות סיכון.
בארגון שירותים, למשל, עוזר שמנסח תשובות ללקוחות מציב סיכון שונה מעוזר שמנתח מסמכי מחקר. במוסד רפואי, מערכת שמסכמת נהלים אינה שקולה למערכת המקבלת גישה למידע מחקרי רגיש. בחברת תוכנה, כלי ליצירת תוכן שיווקי אינו דורש בהכרח את אותה מעטפת בקרה כמו סוכן שיכול להריץ קוד או להתחבר למערכות תפעוליות.
מכאן נובע הצורך במיפוי שימושים. לא די לערוך רשימה של כלי הבינה המלאכותית שנרכשו באופן רשמי. כדאי לבדוק גם אילו חיבורים נבנו, איזה מידע מוזן למערכות, מי יכול להפעיל אותן ואילו פעולות הן מבצעות ללא אישור נוסף.
זהו גם עניין של אחריות ניהולית. כאשר מוצר בינה מלאכותית חוסם בקשה רגישה, מי בודק אם מדובר בטעות או באירוע אמיתי? כאשר עובד מנסה שוב ושוב לעקוף חסימה, מי מקבל התרעה? ואם ספק חיצוני מזהה שימוש חריג, האם החוזה מגדיר כיצד ומתי הארגון יקבל הודעה?
האיזון בין מניעת נזק לבין עבודה מדעית לגיטימית
הגנה חזקה מדי עלולה לחסום חוקרים, רופאים ואנשי מקצוע המבקשים להשתמש במודל למטרות חוקיות. הגנה חלשה מדי עלולה לאפשר למשתמש עוין להתקדם. אין כאן כלל פשוט שמפריד תמיד בין טוב לרע.
נניח שחוקר מבקש לסכם מאמר בתחום הפתוגנים. הבקשה כשלעצמה עשויה להיות חלק מעבודה רפואית חשובה. אם אותו משתמש עובר לבקשות אופרטיביות חריגות, מנסה להסיר אזהרות ומשנה שוב ושוב את הניסוח כדי לעקוף חסימה, הערכת הסיכון משתנה. המערכת צריכה לבחון את הדפוס, לא רק את הנושא.
גישה סבירה משלבת כמה שכבות: כללים ברורים, בקרות טכנולוגיות, הרשאות לפי תפקיד, ניטור אנושי ותהליך מסודר לבדיקת חריגות. בתחומים רגישים במיוחד אפשר לדרוש אישור נוסף לפני מתן גישה למידע או ליכולות מתקדמות.
גם שקיפות כלפי העובדים חשובה. ניטור נסתר ולא מוסבר עלול לפגוע באמון ולעורר שאלות משפטיות. מנגד, כאשר הארגון מגדיר מראש מה נבדק, מדוע המידע נשמר ולמי יש גישה אליו, קל יותר ליצור איזון בין אבטחה, פרטיות ועבודה מקצועית.
שקיפות בתעשייה היא שכבת הגנה, לא פתרון מלא
החלטת Anthropic לפרסם דפוסי שימוש לרעה עשויה לסייע לספקיות אחרות, לחוקרים ולרשויות לזהות מגמות מוקדם יותר. גורמי איום אינם פועלים בהכרח בפלטפורמה אחת. משתמש שנחסם בשירות מסוים יכול לנסות מודל אחר, שירות מקומי או שרשרת של כמה כלים.
לכן שיתוף מודיעין חשוב. אם חברות מדווחות רק לאחר אירוע חמור, התעשייה נשארת תגובתית. שיתוף מוקדם של דפוסים, בלי לחשוף מידע שמקל על עקיפת ההגנות, עשוי לסייע בפיתוח תקנים ובקרות עקביים יותר.
עם זאת, קיימת גם מגבלה ברורה: הספקיות הן שמפעילות את המערכות, מזהות את האירועים ומחליטות כיצד לתאר אותם. דיווח עצמי אינו יכול להיות מנגנון הפיקוח היחיד. נדרשים גם כללים ציבוריים, מחקר בלתי תלוי, ביקורות מקצועיות וערוצי דיווח מוסכמים בין התעשייה לרשויות.
תרחיש ארגוני: כשהתנהגות חריגה נראית בתחילה רגילה
דמיינו חברת מחקר שמאפשרת לצוותים להשתמש בעוזר בינה מלאכותית לצורך סקירת ספרות. עובד מורשה מעלה מאמרים ומבקש תקצירים. הפעילות נראית שגרתית ומתאימה לתפקידו.
בהמשך מופיעות שאילתות ממוקדות יותר, שאינן קשורות לפרויקט הרשום. המשתמש מנסה לנסח מחדש בקשות שנחסמו ומייצא כמויות חריגות של חומר. אף פעולה בודדת אינה מוכיחה כוונה מזיקה, אך השילוב מצדיק בדיקה.
בארגון ללא ניטור, ההתנהגות עלולה לחלוף מתחת לרדאר. בארגון שחוסם באופן אוטומטי כל דיון מדעי, העבודה הלגיטימית תיפגע. התגובה המאוזנת היא לעצור זמנית את הפעולה הרגישה, להעביר את האירוע לבדיקה של גורם מוסמך, לתעד את ההחלטה ולהחזיר הרשאות כאשר מתברר שאין סיכון.
התרחיש הזה ממחיש מדוע ממשל בינה מלאכותית אינו מסמך חד־פעמי. הוא תהליך תפעולי שכולל אנשים, מערכות, כללים ויכולת להגיב בזמן.
צעדים מעשיים לארגונים שמשתמשים בבינה מלאכותית
הצעד הראשון הוא להגדיר אילו תחומים נחשבים רגישים בארגון. בחברה אחת אלה יהיו נתוני בריאות; באחרת קניין רוחני, תשתיות קריטיות או יכולות סייבר. ההגדרה צריכה להיות קשורה לפעילות בפועל ולא להעתיק רשימת סיכונים כללית.
לאחר מכן כדאי להתאים הרשאות לצורך העסקי. עובד שמסכם מסמכים אינו זקוק בהכרח ליכולת להפעיל כלים חיצוניים. אפליקציה ללא קוד שמשרתת צוות קטן אינה צריכה להיות פתוחה אוטומטית לכל הארגון. ככל שמצמצמים הרשאות מיותרות, מצמצמים גם את הנזק האפשרי מטעות או משימוש לרעה.
חשוב גם לבדוק מה מציע ספק המודל: כיצד הוא מטפל בבקשות מסוכנות, אילו יכולות ניטור זמינות ללקוחות ארגוניים, מהי מדיניות שמירת הנתונים ואיך מדווח אירוע חריג. תשובה כללית שלפיה “המערכת בטוחה” אינה מספיקה לתהליך רכש מקצועי.
לבסוף, יש להכשיר עובדים לזהות גבולות. הדרכה טובה אינה מסתכמת באיסור להזין מידע סודי. היא מסבירה מתי שימוש שנראה יעיל עלול להפוך לבעייתי, למי מדווחים ומה עושים כאשר המודל מסרב לבקשה או מפיק תוצאה מדאיגה.
סיכום הנושאים המרכזיים
| נושא | המשמעות | הפעולה הארגונית הנדרשת |
|---|---|---|
| שימוש דו־תכליתי | יכולת מדעית לגיטימית עשויה לשמש גם למטרה מזיקה, בהתאם להקשר | לסווג שימושים לפי רמת סיכון ולא רק לפי שם הכלי |
| זיהוי התנהגות חריגה | הסיכון עשוי להתגלות כרצף של בקשות ולא בשאלה אחת | לנטר דפוסים ולהגדיר תהליך בדיקה אנושי |
| חיבורים ואוטומציה | גישה למסמכים ולמערכות מגדילה את היכולת ואת החשיפה | להעניק הרשאות מינימליות ולבקר אפליקציות ללא קוד |
| שקיפות ספקים | דוחות איומים יכולים לסייע לתעשייה לזהות מגמות | לבחון מנגנוני דיווח, שמירת נתונים והגנות כחלק מהרכש |
| איזון מול עבודה לגיטימית | חסימות גורפות עלולות לפגוע במחקר ובעבודה מקצועית | לשלב כללים, הקשר, בקרה אנושית ומנגנון ערעור |
| אחריות ניהולית | טכנולוגיה לבדה אינה מחליטה כיצד להגיב לאירוע | להגדיר בעלי תפקידים, סמכויות ונתיב הסלמה |
חמש שאלות שכל ארגון צריך לשאול את עצמו
- אילו מערכות בינה מלאכותית פועלות בארגון בפועל, כולל כלים ואפליקציות ללא קוד שלא נרכשו באופן מרכזי?
- לאילו מסמכים, מאגרי מידע ופעולות יש לכל מערכת גישה, והאם כל ההרשאות האלה באמת נחוצות?
- כיצד הארגון מזהה רצף חריג של בקשות ולא רק תוכן אסור בבקשה בודדת?
- מי מוסמך לבדוק אירוע רגיש, לעצור פעילות ולהחליט אם ומתי להחזיר גישה?
- מה הספק מתחייב לעשות כאשר הוא מזהה שימוש מסוכן, וכיצד נשמר האיזון בין אבטחה לפרטיות העובדים?
המבחן האמיתי הוא יכולת התגובה
דוח האיומים של Anthropic אינו מוכיח שמודלי בינה מלאכותית הפכו את פיתוח הנשק הביולוגי לפשוט או לנגיש. הוא כן מספק אזהרה קונקרטית: משתמשים מתוחכמים בוחנים את גבולות המערכות, ויכולות שנועדו לסייע למחקר עשויות לעורר סיכון כאשר הן מופעלות בהקשר הלא נכון.
למנהלים, המשמעות היא שאין די בבחירת ספק מוכר או בהפעלת מסנן תוכן. נדרשת מעטפת שלמה הכוללת מיפוי שימושים, הרשאות מדויקות, ניטור מידתי, בקרה אנושית ותגובה מסודרת לאירועים.
הארגון הבשל אינו זה שמבטיח כי לעולם לא יתרחש בו שימוש חריג. זהו הארגון שיודע לזהות סימנים מוקדם, לעצור פעולה בלי לשתק עבודה לגיטימית, לבדוק את האירוע באחריות ולשפר את ההגנות בעקבותיו. ככל שמערכות בינה מלאכותית יקבלו יותר מידע ויותר סמכויות, היכולת הזאת תהפוך מחלק ממדיניות האבטחה לתנאי בסיסי בניהול העסק.
אם אתה מעוניין במידע נוסף בנושא פיתוח אפליקציות

צור קשר ונוכל להמליץ לך בחינם על ספקים מובילים בתחום